-

与全国供应商相比浙江高防cdn公司本地响应优势详述
2026/9/24 -

高防cdn节点多地域部署为跨境站点提供稳定支持
2026/8/10 -

多机房场景下高防cdn如何配置主机 跨区同步注意点
2026/8/3 -

网易游戏cdn技术支持有哪些常见服务内容和响应流程
2026/9/26 -

从日志分析暴雪下游戏卡在CDN设置那的常见原因
2026/8/19 -

运维实战讲解cdn游戏客户端故障排查与日志分析方法
2026/6/12
CDN防御游戏DDOS 的攻防演练与应急响应模板分享
概述:最好、最佳、最便宜的CDN防御选择
在对抗CDN层面的DDoS攻击时,"最好"往往是多层次联防(网络层+应用层+清洗中心),"最佳"是结合Anycast与智能流量清洗的方案,而"最便宜"则是通过合理配置服务器端限流、缓存与WAF规则来降低成本。本文以服务器为核心,全面评测攻防演练流程与可复制的应急响应模板,帮助运维团队在不同预算下做出平衡。
为什么要基于CDN做DDoS防御
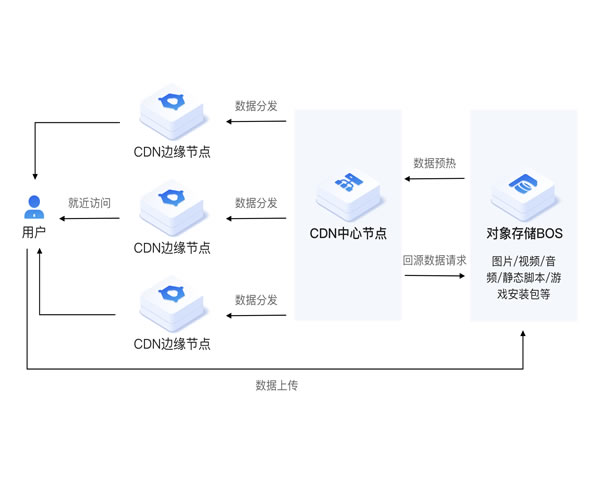
使用CDN可以将流量分散到边缘节点,减少源站服务器直接承载攻击流量。结合流量清洗与速率限制,可以在网络层截断大部分恶意流量,降低业务中断风险。同时,CDN与WAF的结合能有效防御应用层的慢速攻击与复杂请求。
常见攻击类型与对DDoS的影响评估
常见攻击包括UDP洪泛、SYN洪泛、HTTP GET/POST洪泛、慢速POST/GET以及DNS放大等。对服务器的影响从带宽耗尽、连接耗尽到CPU/内存过载,评估需要考虑峰值流量、并发连接数和应用层请求复杂度。
攻防演练的准备工作
演练前需梳理拓扑、流量基线与关键业务依赖。准备清单包括:接入的CDN厂商能力(Anycast、清洗能力、黑白名单)、监控告警阈值、备用域名与回源策略、以及与清洗厂商的联动联系方式。
演练步骤(检测、响应、缓解、恢复)
演练分四步:1) 检测:验证监控能否识别异常流量并触发告警;2) 响应:按预案启用CDN模式切换、限流或黑洞;3) 缓解:启用清洗、WAF规则、BGP流量工程或CloudScrubbing;4) 恢复:逐步放开限流并核验业务完整性,记录指标与时序。
技术手段与服务器端配置建议
在服务器端应开启连接数限制、TCP SYN Cookies、反向代理缓存、gzip压缩与静态资源外链。结合CDN的速率限制、地理封禁和验证码策略,可在不大量增加成本下提升抵抗力。必要时启用BGP Flowspec或黑洞路由进行网络层拦截。
实战演练常见场景与应对要点
场景包括短时高带宽洪泛、长时低速连接耗尽、混合型攻击(同时有网络层与应用层)。应对要点是优先保护认证与支付等关键路径,采用分级降级策略保证核心服务可用,并通过CDN缓存尽量降低回源请求。
应急响应模板(可复制)
模板要点:事件编号、发现时间、发现来源、影响范围(受影响的域名/服务/服务器)、初步判断(攻击类型)、已采取措施(CDN切换、IP封禁、WAF规则、流量清洗)、责任人、下步计划、预计恢复时间、恢复后复盘时间。每项都明确负责人和完成时限。
演练后的复盘与改进清单
复盘应包括:告警命中率、缓解时延、业务损失估算、规则误伤率、CDN与供应商响应速度。根据复盘制定改进项:调整阈值、完善切换脚本、补充备用回源、增强日志与取证能力。
成本控制与厂商选择建议
选择时评估成本与效果的平衡:高预算可优选具备全球Anycast与专业清洗中心的厂商;预算紧张时优先做好服务器端硬化、缓存策略与简化回源。同一个团队可同时接入两家不同清洗能力的供应商以提高韧性。
结论:落地可执行的攻防体系
构建基于CDN的DDoS防御,不仅依赖厂商能力,更依赖标准化的演练流程与清晰的应急响应模板。通过定期演练、精细化监控与事后复盘,运维团队可以在成本可控的前提下,大幅提升对DDoS事件的应对能力,保障服务器与业务的长期可用性。